Seit dem 2. November 2026 melden Supermärkte aus bis zu zehn europäischen Ländern Kühlanlagen, die heizen statt kühlen, mutmaßlich aus der Ferne manipuliert. Das BSI bestätigt solche Eingriffe auch in Deutschland, gemeldet sind Reisbach, Wuppertal, Wetter und Lilienthal, dort mit über 360.000 Euro Warenschaden. Drei Wochen zuvor traf es bis zu 700 Märkte in Frankreich. Den Schaden trägt zunächst der Betreiber, und selbst eine Cyberversicherung zahlt verdorbene Ware nach den Musterbedingungen der Branche nicht automatisch. Meine Einordnung als Unternehmer: Nach allem, was bisher bekannt ist, war dieser Angriff kein Hexenwerk, die Tür stand oft offen, und genau deshalb geht er alle an, die vernetzte Technik betreiben. Hier steht, worüber er läuft, wer zahlt, an wen Ihr Euch wendet und was Ihr diese Woche tun könnt.
Stand: 3. November 2026, 21:00 Uhr. Die Ermittlungen laufen, die Täter sind unbekannt.
Mehr zum Thema: KI im Gründeralltag, mit Grundlagen, Praxis und allen Artikeln an einer Stelle.
Cyberangriff auf Kühlanlagen: Das Wichtigste in Kürze
- 12. Oktober 2026: Bis zu 700 Märkte in Frankreich sind betroffen, Anlagen laufen stundenlang auf rund 50 Grad, in einigen Filialen kommt es zu kleineren Bränden.
- 2. November 2026: Neue Welle in bis zu zehn Ländern. In Deutschland nennt ein Edeka in Reisbach bis zu 50 Grad, ein Inhaber in Lilienthal über 360.000 Euro Schaden.
- 15.000 bis über 360.000 Euro beträgt die Spanne der bisher gemeldeten Schäden je Betrieb.
- 2.765 Steuerungen eines einzigen Danfoss-Modells fanden Sicherheitsforscher im August 2026 offen im Internet.
- 5 Prozent der Unternehmen in Deutschland haben laut Versichererverband GDV eine Cyberversicherung, ein versicherter Schaden kostete 2025 im Schnitt 43.186 Euro.
- 9. Oktober 2026: Dieses Datum trägt die BSI-Empfehlung für kleine Anlagen, zwei Tage vor der ersten Welle. Wichtigste Maßnahme: Steuerungen vom Internet trennen.
Cyberangriff auf Supermärkte: Was seit Oktober passiert ist
Die Angriffe kamen in Wellen, oft nachts und auf Betriebstechnik, nicht auf Kassen oder Warenwirtschaft. Ob sie zusammenhängen, ist offen. Bisher steht folgende Chronik:
| Datum | Wo | Was geschah |
|---|---|---|
| 9. Oktober | Deutschland | Die Empfehlung BSI-CS 154 zu internetverbundenen Steuerungen trägt dieses Datum |
| Nacht zum 12. Oktober | Frankreich | Bis zu 700 Märkte, darunter Intermarché, Coopérative U, E.Leclerc, Carrefour und Monoprix; kleinere Brände in einigen Filialen, die Staatsanwaltschaft Paris ermittelt |
| 12. bis 16. Oktober | Frankreich | Die Behörde CERT-FR warnt vor Angriffen auf Steuerungen von Danfoss, Copeland und Dixell; Dixell-Geräte werden kurz nach der ersten Nacht zusätzlich getroffen (franceinfo) |
| 13. Oktober | Deutschland | BSI-Präsidentin Claudia Plattner warnt vor Nachahmern: „Derartige Einfallstore laden regelrecht zu Sabotage ein.“ |
| Nacht zum 2. November | Europa | Fälle in Belgien, Luxemburg, Schweden, Irland, Estland, den Niederlanden, Finnland, Portugal und Italien, unter anderem bei Delhaize, Carrefour Belgien, Coop Schweden und SuperValu in Irland |
| 2. November | Deutschland | Edeka in Reisbach und CAP-Markt in Wuppertal entsorgen Ware, dazu Wetter, Lilienthal, Raesfeld und die Westpfalz, wo auch ein lebensmittelverarbeitender Betrieb betroffen ist |
| 2. und 3. November | EU und Bund | Die EU-Kommission beruft Krisentreffen mit Enisa und Europol ein; das BSI sieht die Versorgung in Deutschland nicht gefährdet |
Wer dahintersteckt, ist offen. Niemand hat sich bekannt, von einer Geldforderung ist nichts bekannt. Belgiens Cybersicherheitszentrum hält es für möglich, dass die Urheber nie feststehen. Ein Forscher von SentinelOne wertet die fehlende Forderung als Hinweis auf Sabotage (Reuters bei CNBC). Auch die Ursache ist nicht überall gesichert: Delhaize spricht von einem IT-Vorfall, in Finnland wird noch geprüft, in Niederbayern hat die Polizei einen Cyberangriff noch nicht bestätigt (heise), in Raesfeld wird noch geprüft.
Kühlanlagen im Supermarkt: Worüber der Cyberangriff läuft
Es gibt tatsächlich ein zentrales Verwaltungssystem, und genau das ist der Kern. In größeren Märkten sitzt im Technikraum ein Systemmanager, der alle Kühlregler eines Standorts koordiniert. Über eine Weboberfläche lassen sich Temperaturen ablesen, Alarmgrenzen setzen und Zeitpläne ändern (Claroty Team82 zum AK-SM 800A). Damit der Kältetechniker bei einem Alarm nicht jedes Mal anfahren muss, hängt dieser Kasten am Internet. Das ist praktisch und seit Jahren üblich.
Die Angreifer haben die Kühlung nicht abgeschaltet, sondern umgedreht. Jede Anlage muss regelmäßig abtauen und erwärmt dafür kurz ihre Verdampfer. Nach Angaben des belgischen Dienstleisters Sabcobel wurden die Anlagen aus der Ferne in diesen Abtaumodus versetzt (CBS News). In Frankreich liefen viele Geräte so rund sechs Stunden lang auf etwa 50 Grad (AFZ). Nachts ist niemand im Laden: In einem Stockholmer ICA begann es gegen 2 Uhr und fiel erst Stunden später auf (Reuters bei CNBC). Wie viel eine schnelle Reaktion ausmacht, zeigt Estland: Dort war ein Tiefkühlgerät ebenfalls auf 50 Grad gestellt, die Temperatur stieg nur um zwei bis drei Grad, nach zehn Minuten war es behoben (The Hacker News).
Braucht ein solcher Angriff Fachwissen?
Weniger, als man hoffen würde. Claroty fand im August per Internet-Suchmaschine 2.765 erreichbare Geräte allein des Modells AK-SM 800A. Darin steckte eine versteckte Anmeldung, deren Passwort sich aus dem Tagesdatum ableitet; die Lücke trägt die Kennung CVE-2025-41450 und war seit dem Frühjahr 2025 öffentlich bekannt. Ob genau sie benutzt wurde, ist nicht bestätigt. Danfoss selbst sagt, in den Niederlanden hätten die Systeme nicht in einem gesicherten Netz gehangen und noch Standardpasswörter getragen, und die meisten in Frankreich getroffenen Geräte seien ältere Modelle ohne Updates, AK-SM 800 und AK-SC 355 (The Hacker News).
Französische Fachleute nennen den Angriff deshalb nicht besonders ausgefeilt. Ein anderer Experte hält dagegen, dass hunderte Geräte gleichzeitig zu treffen durchaus Können zeigt (franceinfo). Das BSI schreibt in seiner Empfehlung, durch KI sei für solche Angriffe weniger oder gar kein Expertenwissen mehr nötig. Das ist für mich die eigentliche Nachricht: Die Hürde sinkt, während die Zahl vernetzter Anlagen steigt.
Cyberangriff: Was der Schaden einen Markt kostet
Für kleine Läden passt die Größenordnung, die in den ersten Berichten kursierte: einige zehntausend Euro. Größere Standorte liegen weit darüber. In Deutschland hat bisher nur der Inhaber in Lilienthal eine Summe genannt, über 360.000 Euro, seine Anlagen erreichten laut Bericht 30 Grad (dpa bei t3n). Die Grafik zeigt die Fälle, zu denen Beträge öffentlich sind; es sind Angaben der Betroffenen, keine geprüften Summen.
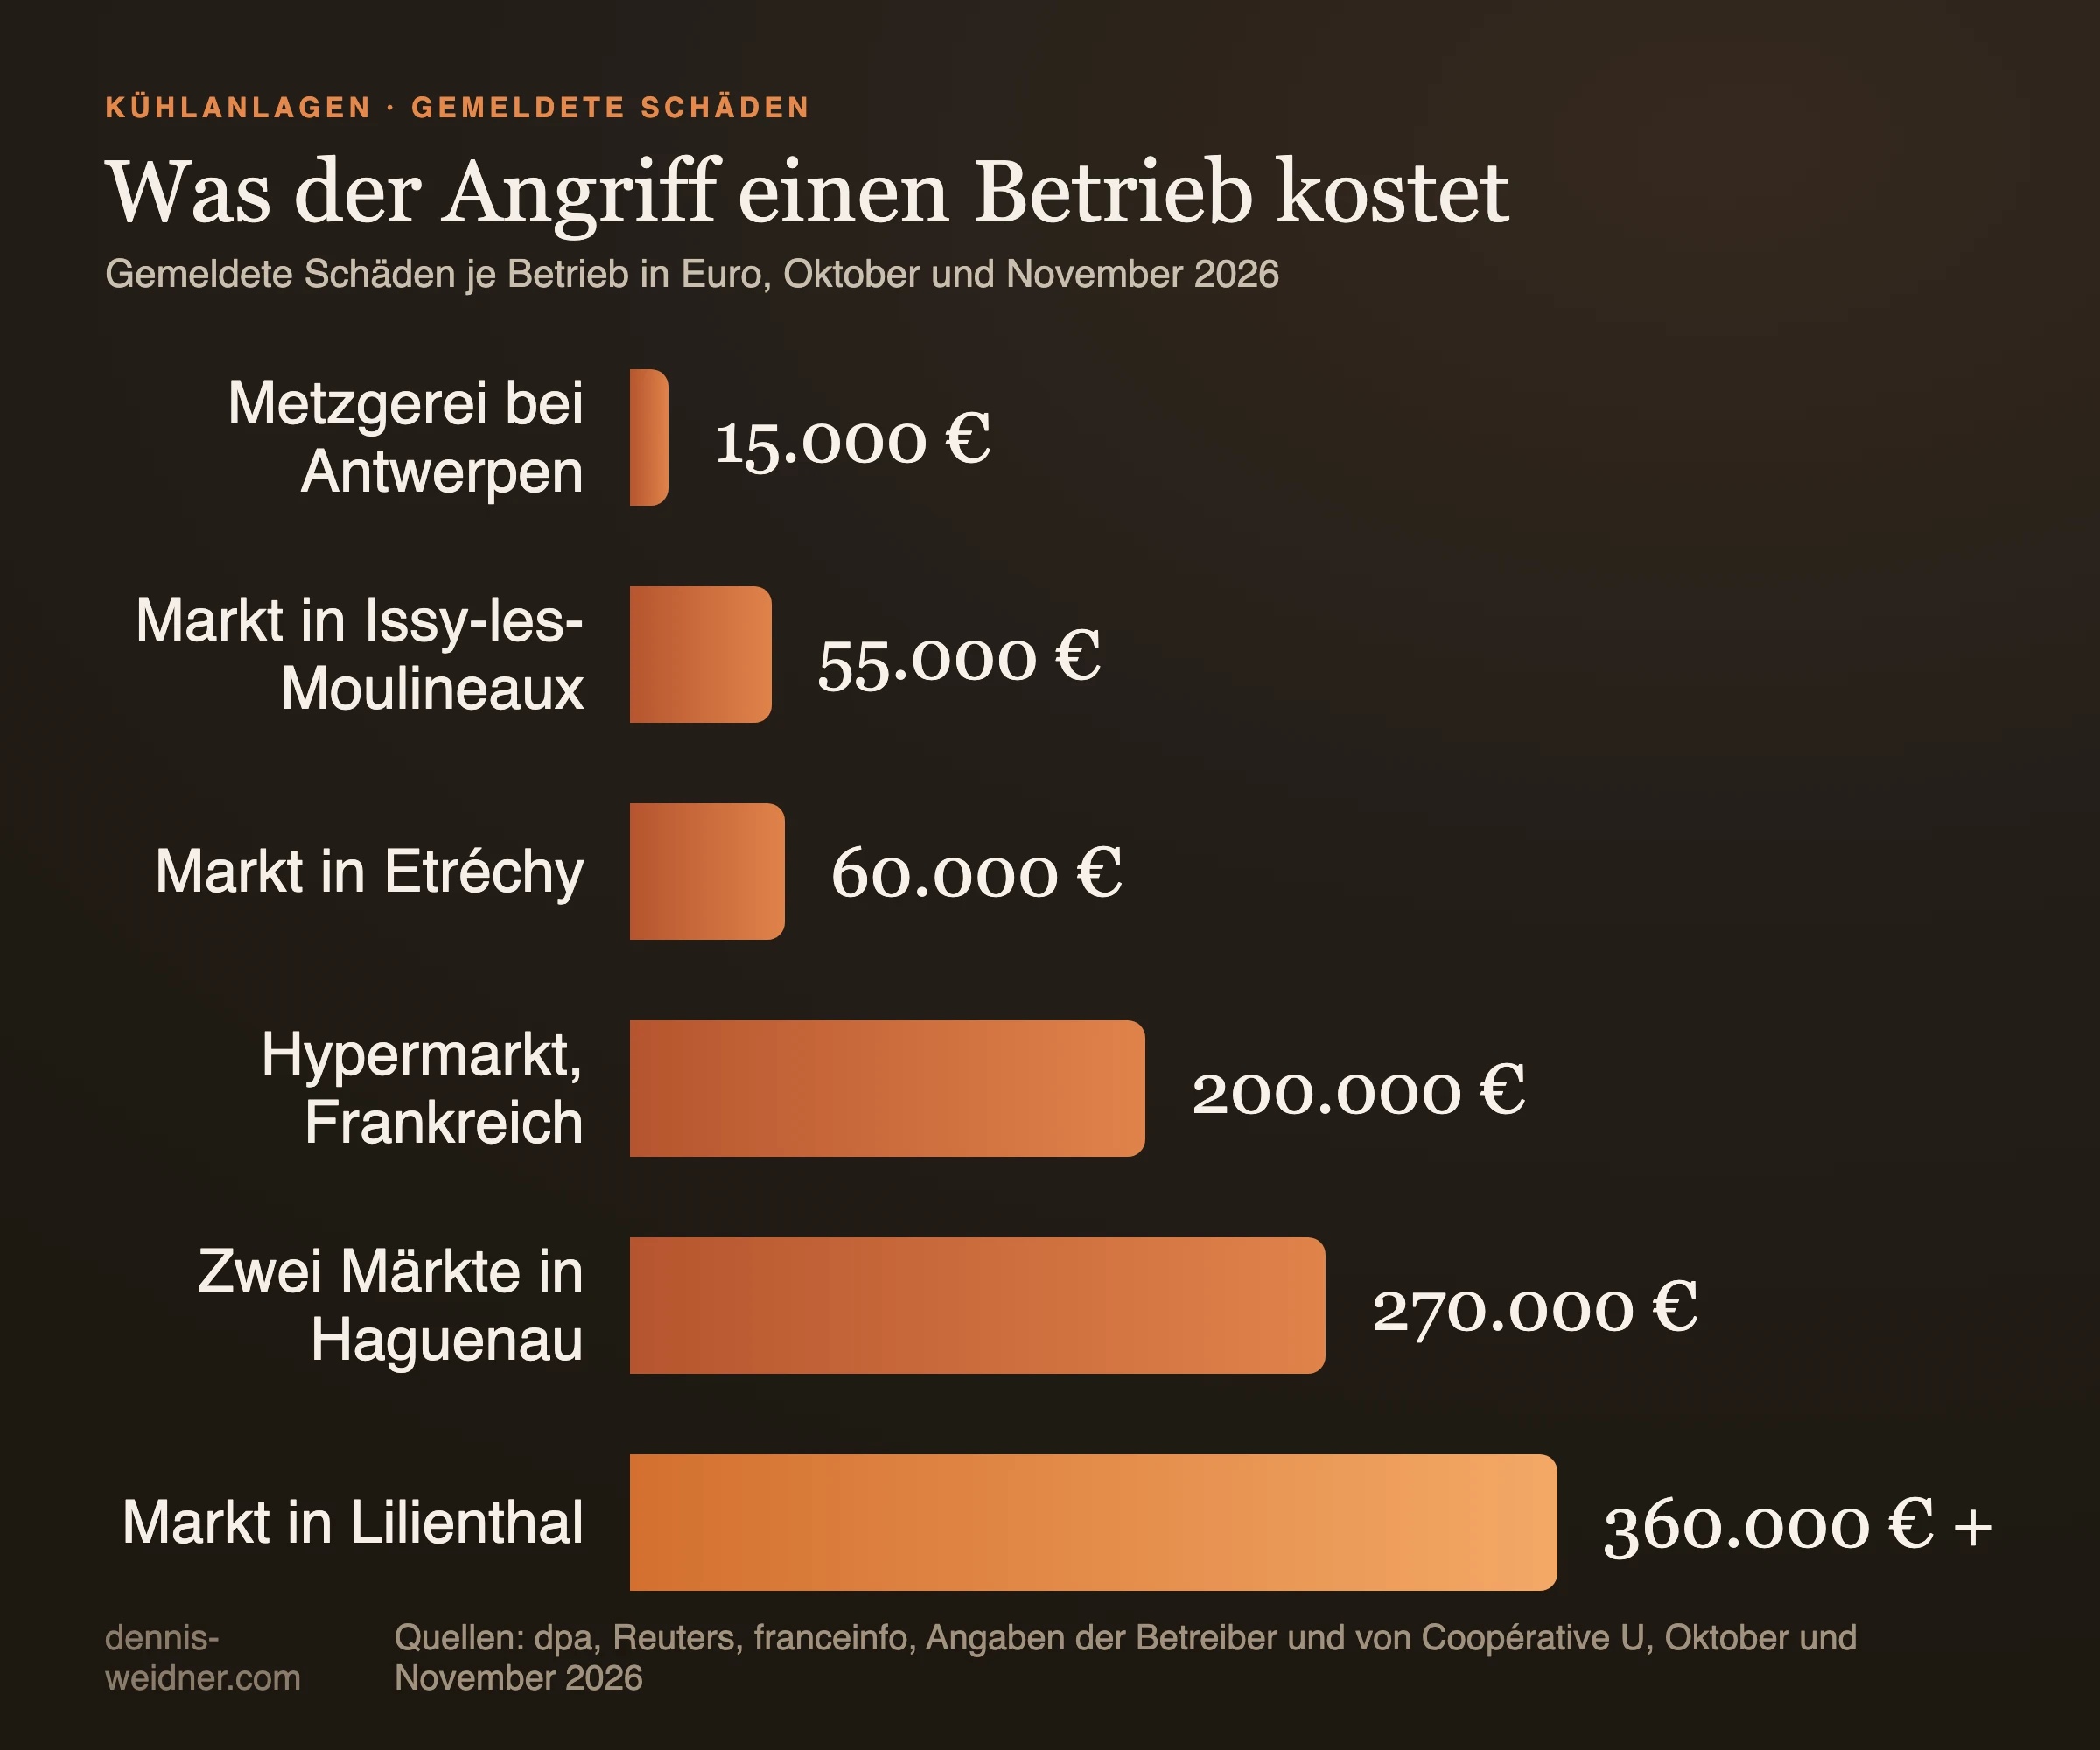
Dazu kommt, was in diesen Zahlen oft fehlt: Entsorgung, Reinigung, geschlossene Abteilungen, entgangener Umsatz, teils zerstörte Technik. In Frankreich gab es Brände. Die Fachpresse geht dort von einem zweistelligen Millionenbetrag aus, eine geprüfte Gesamtsumme gibt es nicht.
Cyberversicherung: Wer den Schaden trägt
Zuerst tragt Ihr ihn selbst. Wer danach einspringt, hängt an drei Verträgen, und in keinem davon ist es selbstverständlich. Der wichtigste Punkt steht in den Musterbedingungen des GDV: Versichert sind dort Vermögensschäden. Sachschäden sind ausgenommen, und zwar ausdrücklich auch das Verderben von Sachen (AVB Cyber, A1-3, Stand Februar 2024). Der verdorbene Joghurt ist nach diesem Muster also gerade kein Cyberschaden. Die Bedingungen sind unverbindlich, jeder Versicherer kann abweichen.
| Wer | Was er übernehmen kann | Wo es hakt |
|---|---|---|
| Betreiber | alles, was kein anderer übernimmt: Ware, Entsorgung, Reinigung, Ausfall | trägt das Risiko zuerst und muss selbst belegen |
| Cyberversicherung | Kosten für Aufklärung und Wiederherstellung, Betriebsunterbrechung, Haftpflicht | nach Muster keine Sachschäden; Ausschluss für Krieg und bestimmte staatliche Angriffe; Pflichten bei Updates und Schutz |
| Inhalts- oder Kühlgutversicherung | verdorbene Ware, je nach Vertrag | Cyberklauseln können greifen; für den Transport gibt es beim GDV bereits einen solchen Ausschluss |
| Wartungsfirma | Schadensersatz, wenn sie den Fernzugang schlecht abgesichert hat | Verschulden und Haftungsgrenzen im Wartungsvertrag; französische Märkte prüfen laut Fachpresse Klagen |
| Hersteller | Updates und Warnungen | alte Modelle bekommen keine Updates mehr; die neue Produkthaftung gilt ab 9. Dezember 2026 und schützt Verbraucher, nicht Firmen |
| Staat | Beratung, Ermittlung, Warnungen | kein Entschädigungstopf; der normale Einzelhandel steht nicht in der NIS-2-Liste des BSI-Gesetzes |
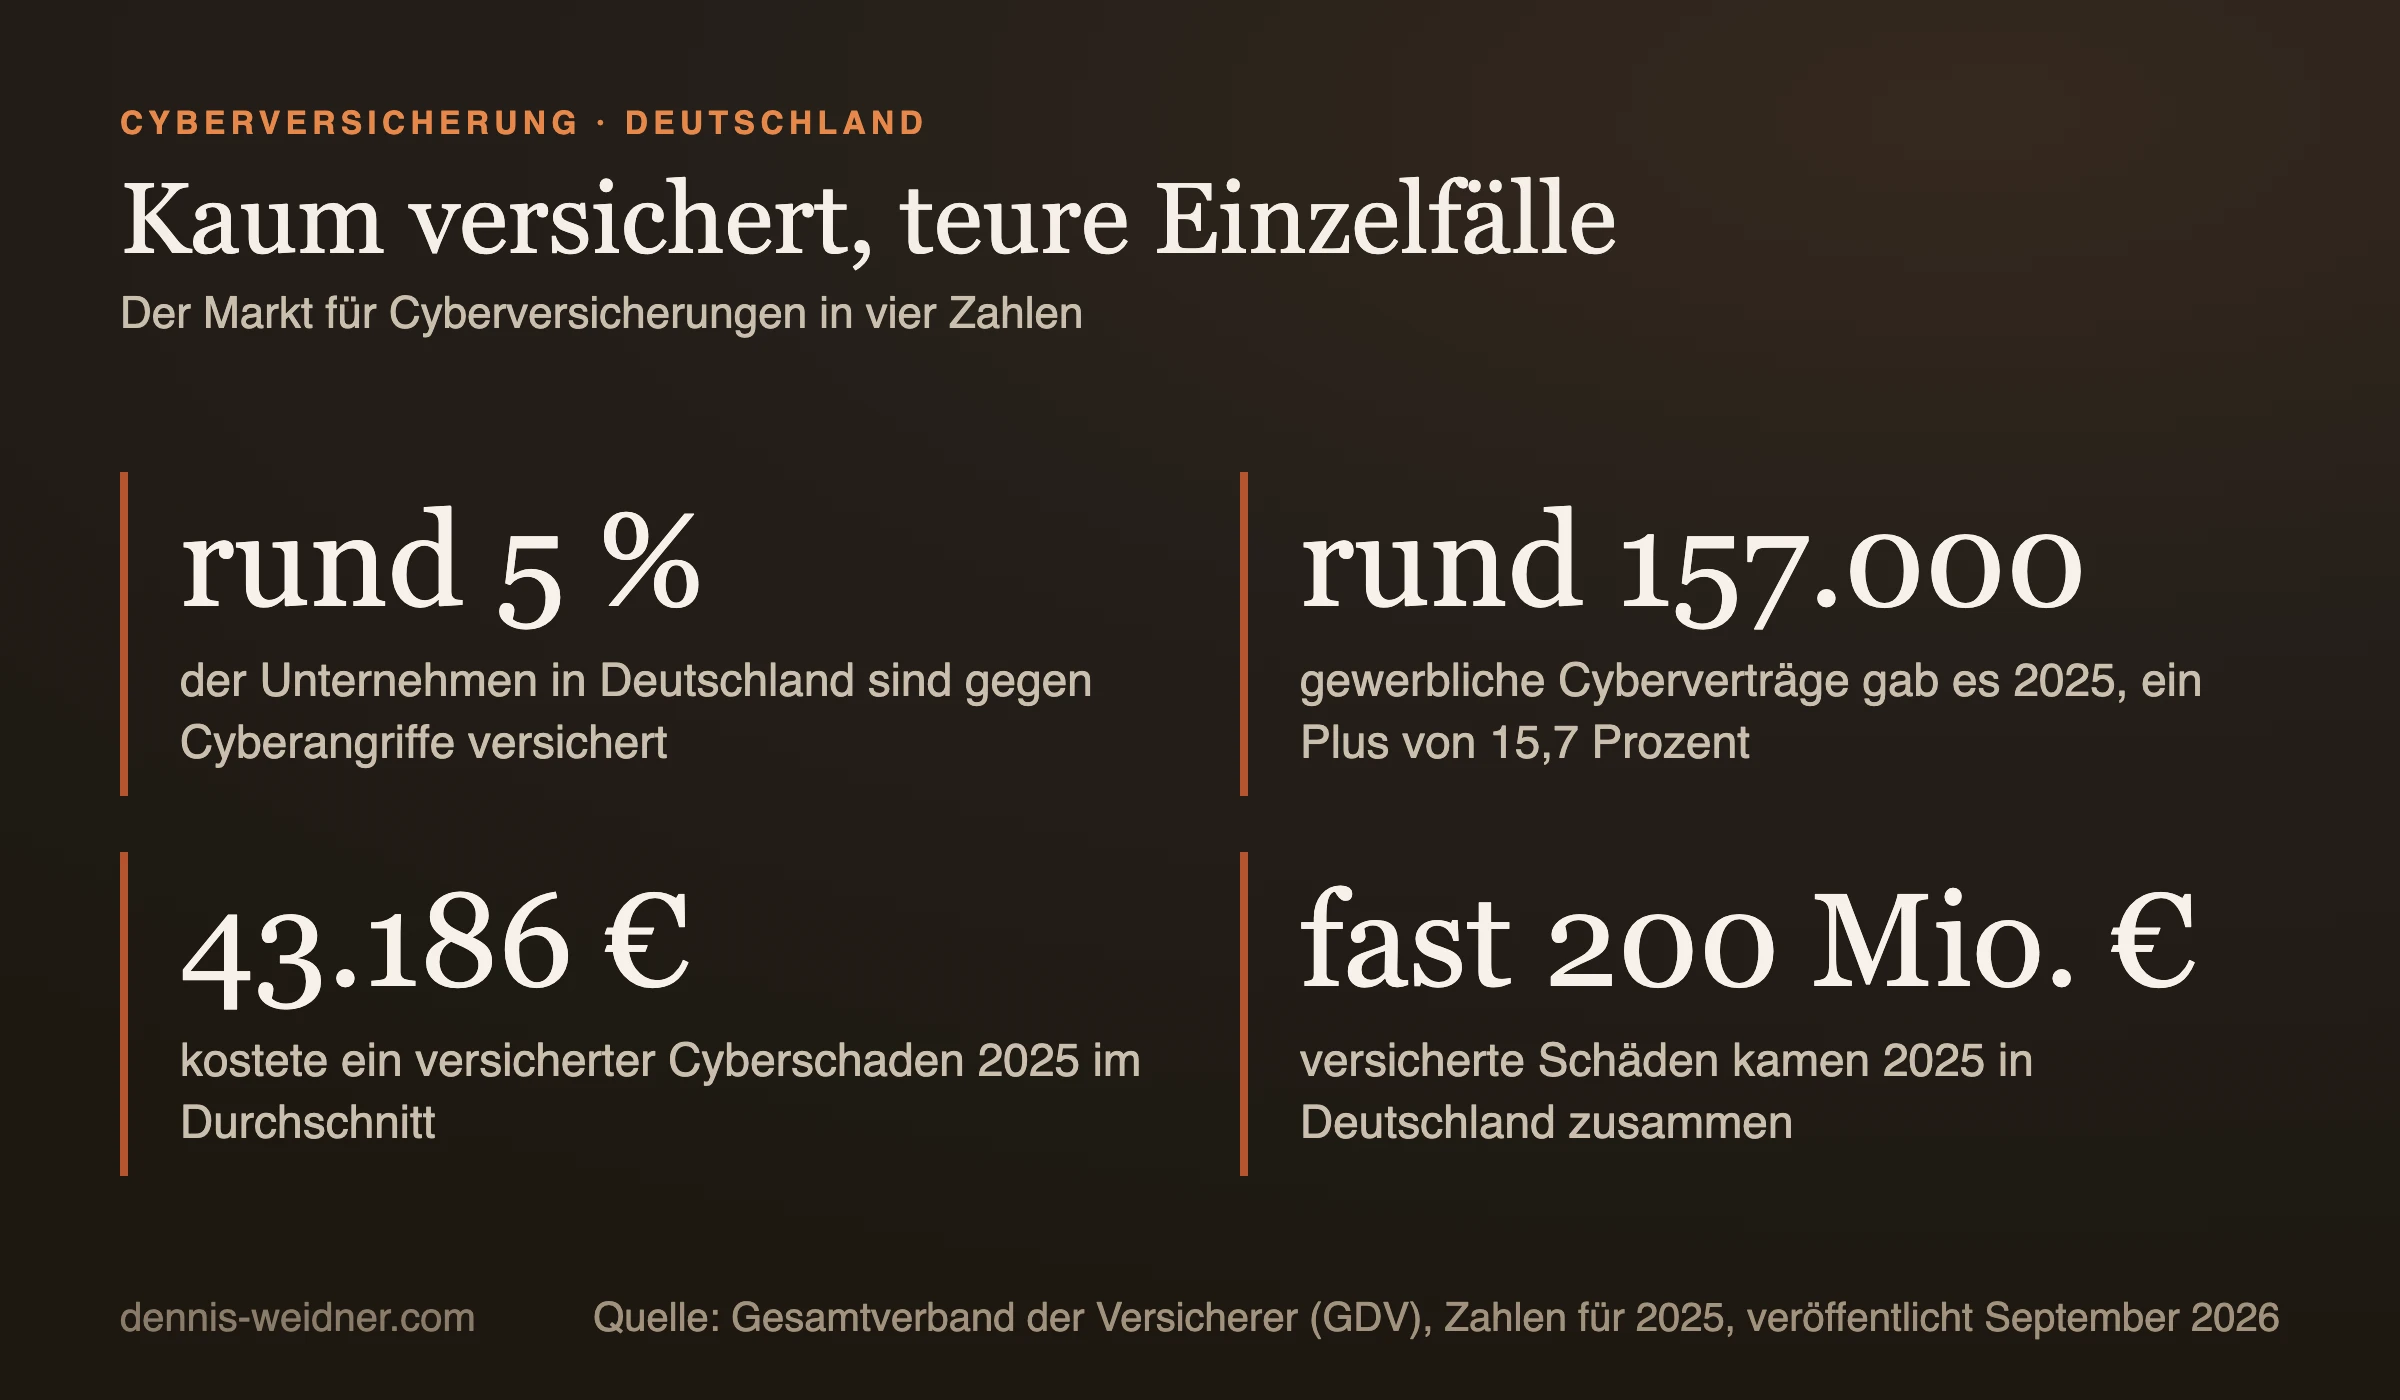
Der GDV schätzt, dass nur rund ein Drittel der Unternehmen ausreichend geschützt ist, und Schutzmaßnahmen sind in der Regel die Voraussetzung für eine Police. Standardpasswörter können im Schadensfall teuer werden. Das GDV-Muster verlangt individuelle Zugänge und bei über das Internet erreichbaren Geräten zusätzlichen Schutz; wer solche Obliegenheiten grob fahrlässig verletzt, riskiert eine Kürzung (A1-16 und B3-4.2.1). Außerhalb dieses Musters kann bei grober Fahrlässigkeit § 81 VVG greifen, und die Fachpresse hält Werkspasswörter für einen Kandidaten dafür. Auch die Urheberschaft zählt: Staatliche Angriffe sind nach dem Muster ausgeschlossen, wenn dadurch auch kritische Infrastruktur beeinträchtigt wird; die Beweislast liegt beim Versicherer. Noch ein Detail für die Praxis: Die französische Behörde rät, vor dem Trennen der Datenübertragung zum Kältetechniker die eigenen Versicherungsbedingungen zu prüfen. Fernüberwachung kann also Teil des Vertrags sein.
Bleibt die Pflicht der Geschäftsführung. Für kleine Anlagen gelten laut Fachpresse keine speziellen IT-Sicherheitsvorschriften, und die NIS-2-Regeln nennen bei Lebensmitteln nur Großhandel und industrielle Produktion (BSI-Gesetz, Anlage 2); nur sehr große Handelsketten können über die Kritis-Verordnung erfasst sein. Das BSI schreibt in seiner Empfehlung trotzdem, wer solche Systeme ungeschützt offen im Netz betreibe, handle grundsätzlich pflichtwidrig. Das ist keine Gerichtsentscheidung. Es ist aber der Satz, den Euch im Streit jede Gegenseite vorlesen wird, und für GmbH-Geschäftsführer steht daneben die Sorgfaltspflicht aus § 43 GmbHG. Seit den Warnungen vom Oktober lässt sich schwer behaupten, man habe davon nichts gewusst. Diese Einordnung ist meine Sicht als Unternehmer, keine Rechts- oder Versicherungsberatung.
Cyberangriff: An wen Ihr Euch wenden könnt
Die kurze Antwort: erst den Dienstleister, der die Anlage vom Netz nimmt, dann Polizei und Versicherer, und zwar am selben Tag. Dokumentiert von der ersten Minute an alles: Temperaturkurven, Uhrzeiten, Fotos der Ware, Entsorgungsbelege. Zurücksetzen allein genügt nicht. CERT-FR warnt, dass ein zurückgesetztes, aber weiter offenes Gerät voraussichtlich erneut übernommen wird, und rät, gerade die Abtauzeitpläne zu prüfen.
| Stelle | Wofür | Kontakt |
|---|---|---|
| Kältebauer oder IT-Dienstleister | Anlage vom Netz trennen, Einstellungen prüfen, Zugriff nur über gesichertes Netz wiederherstellen | Euer Wartungsvertrag |
| Zentrale Ansprechstelle Cybercrime (ZAC) der Polizei | Anzeige und Ermittlung, die richtige Stelle für Firmen im jeweiligen Bundesland | Liste auf polizei.de |
| BSI und Cybersicherheitsnetzwerk | erste Einschätzung, Vermittlung digitaler Ersthelfer | 0800 274 1000, Mo bis Do 8 bis 17 Uhr, Fr 8 bis 16 Uhr |
| CYBERsicher Notfallhilfe | Online-Einschätzung für den Mittelstand, Vermittlung von Dienstleistern | Transferstelle Cybersicherheit, dort auch die Länderangebote |
| Eure Versicherer | Schadenanzeige sofort, bei Cyber- und bei Sachversicherung | Schadenhotline in der Police |
| Datenschutzaufsicht Eures Bundeslandes | Meldung unverzüglich und möglichst binnen 72 Stunden ab Kenntnis, wenn personenbezogene Daten betroffen sind und ein Risiko für die Betroffenen besteht (Art. 33 DSGVO) | Website der Landesbehörde |
| Lebensmittelüberwachung | wenn Ihr nicht beurteilen könnt, ob Ware noch sicher ist | Kreis oder Stadt |
Wer unter NIS-2 fällt, hat zusätzlich feste Fristen gegenüber dem BSI: Frühwarnung binnen 24 Stunden, Folgemeldung nach 72 Stunden, Abschlussbericht nach einem Monat. Baden-Württemberg betreibt mit der Cyberwehr eine Hotline rund um die Uhr, Berlin eine eigene Cyberhotline.
Cyberangriffe in Deutschland: Die Statistik
Laut der Studie Wirtschaftsschutz des Bitkom waren 2026 sicher 67 Prozent der Unternehmen von Datendiebstahl, Spionage oder Sabotage betroffen, weitere 29 Prozent vermuten es. Der Schaden liegt bei 211 bis 270,8 Milliarden Euro, 76 Prozent davon gehen auf Cyberangriffe zurück; 2021 waren es noch 59 Prozent (Bitkom-Studienbericht). Das Ganze ist eine Hochrechnung aus einer Umfrage unter 1.003 Unternehmen ab zehn Beschäftigten, keine Zählung einzelner Vorfälle.
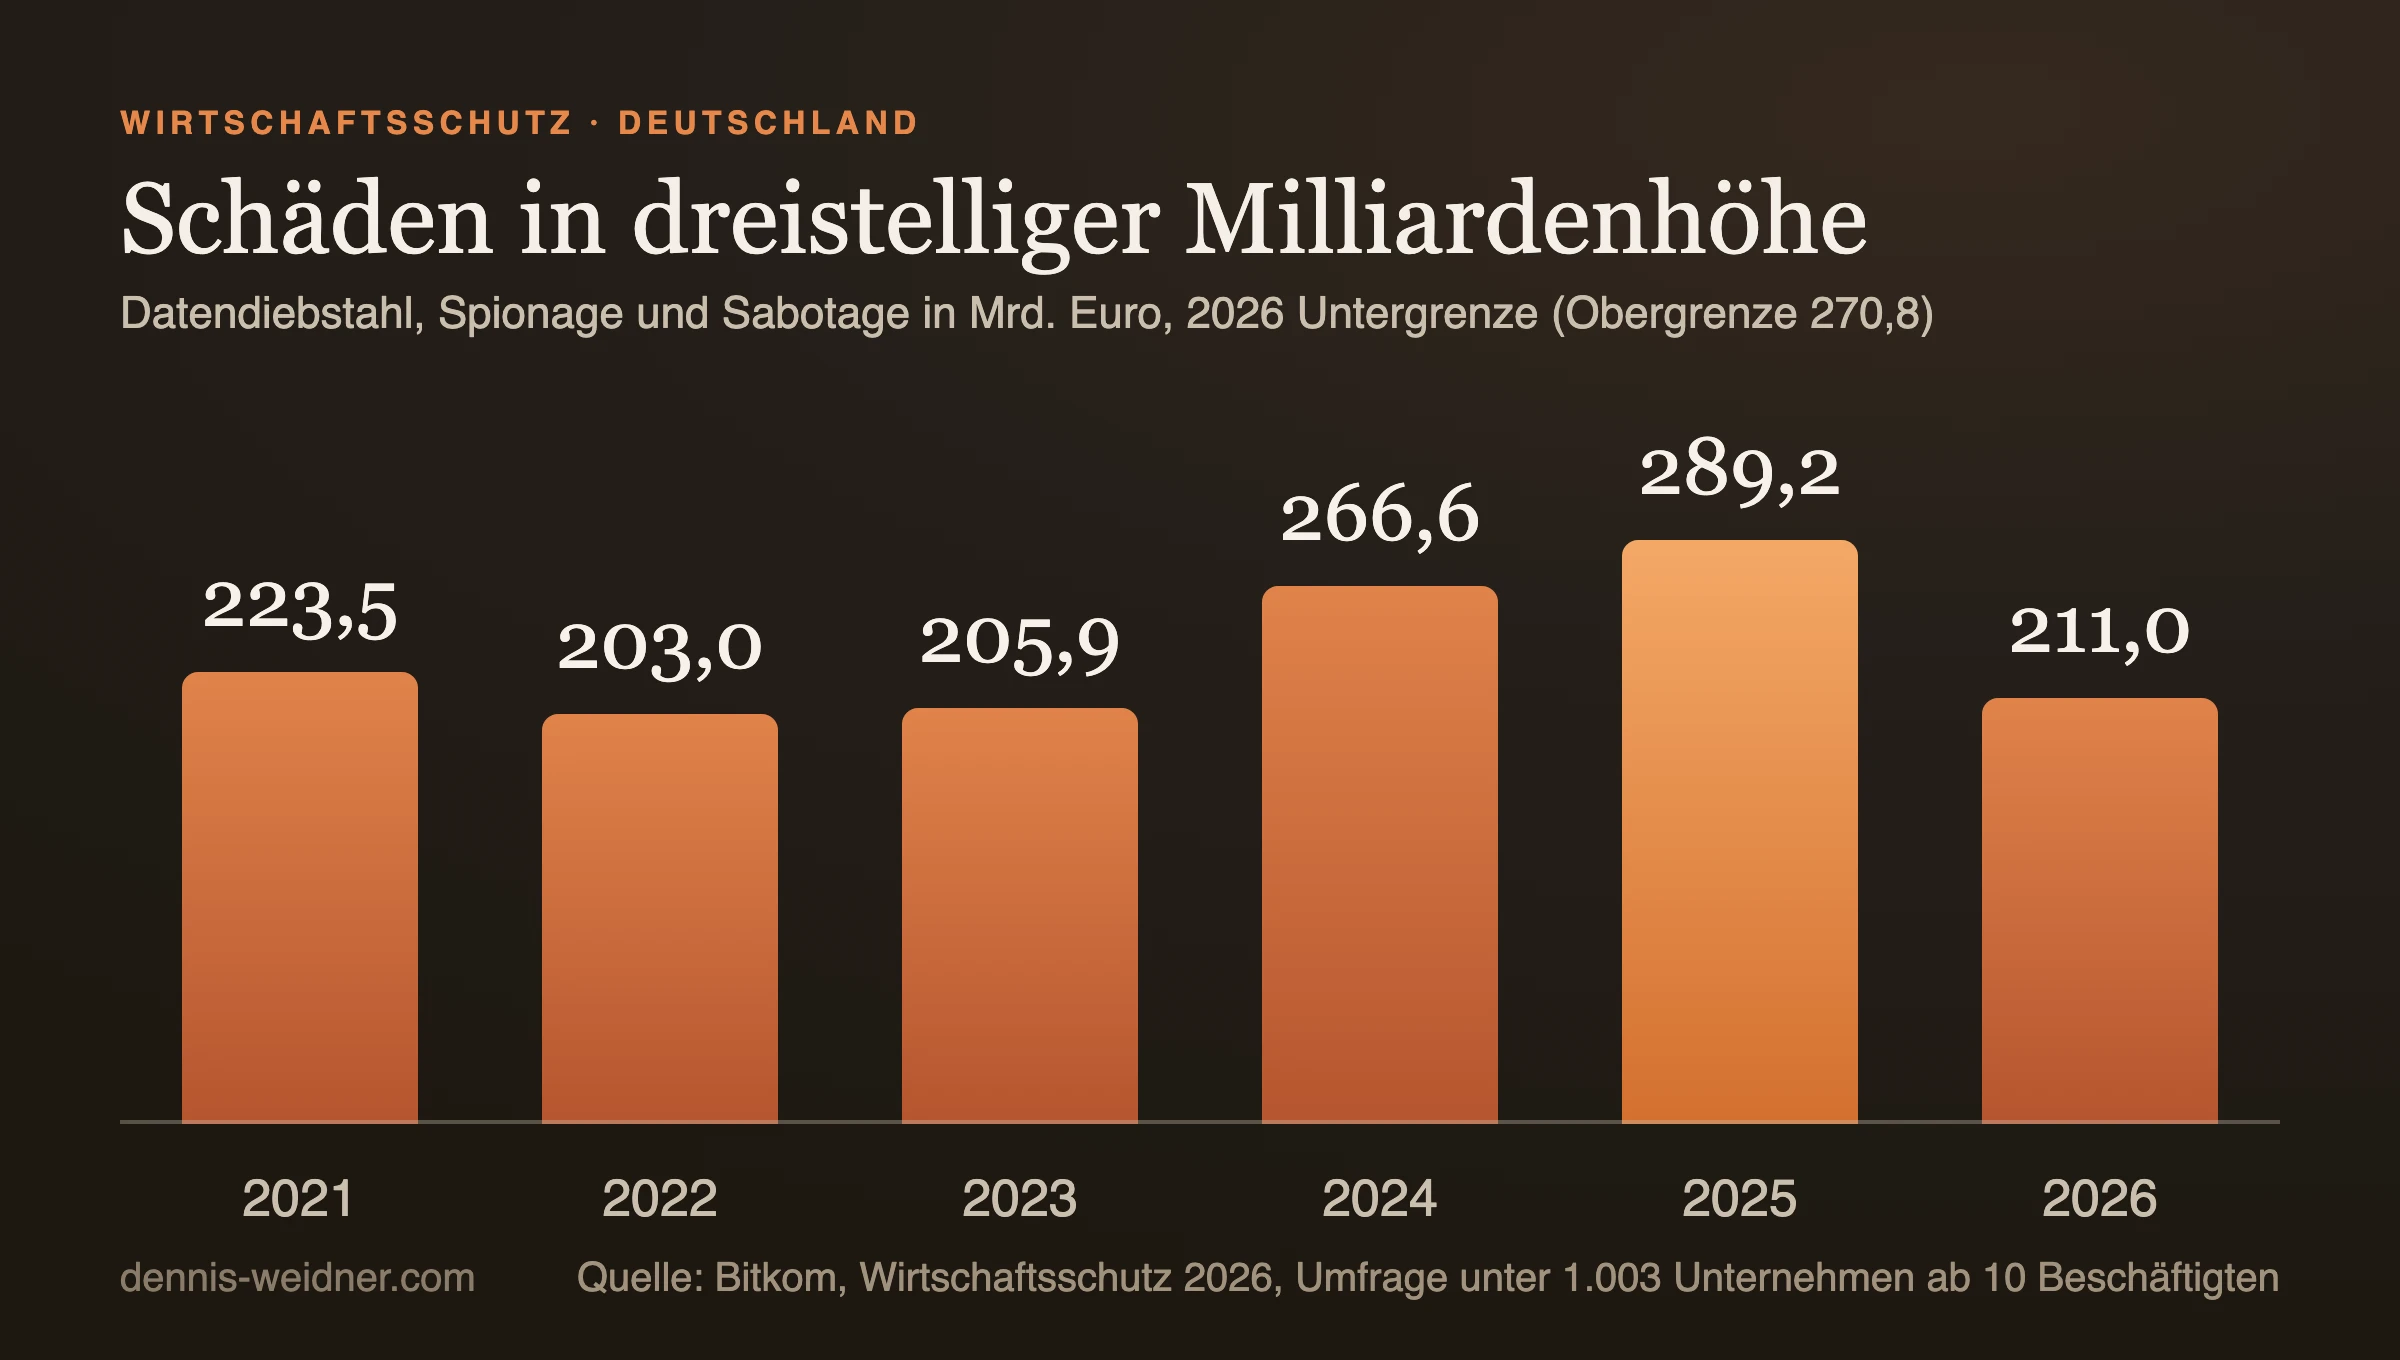
Hat es also zugenommen? Die Summe schwankt, und die Untergrenze für 2026 liegt sogar deutlich unter dem Vorjahr. Gestiegen sind der Anteil der Cyberangriffe und die Rolle der Staaten: 37 Prozent der Betroffenen ordnen mindestens einen Vorfall einem ausländischen Nachrichtendienst zu, 2023 waren es 7 Prozent. 52 Prozent nennen China als Herkunft, 49 Prozent Russland. 57 Prozent berichten sicher oder vermutet von digitaler Sabotage an Systemen oder Abläufen, 82 Prozent gehen davon aus, dass Angreifer verstärkt KI einsetzen.
Was mir am meisten zu denken gibt: Nur noch 43 Prozent halten sich für sehr gut vorbereitet, ein Jahr zuvor waren es 50 Prozent. Gleichzeitig sehen nur noch 45 Prozent ihre Existenz bedroht, 2025 waren es 59 Prozent. Weniger vorbereitet und weniger besorgt, das passt nicht zusammen. Im Schnitt fließen 18 Prozent des IT-Budgets in Sicherheit. Beim GDV melden nur rund 3 Prozent der versicherten Firmen einen Cyberfall, und knapp 200 Millionen Euro versicherte Schäden stehen einem dreistelligen Milliardenbetrag in der Bitkom-Hochrechnung gegenüber. Beide Zahlen messen Verschiedenes, die Richtung ist trotzdem klar: Den größten Teil tragen die Unternehmen selbst.
Penetrationstest und Alltag: Was wir bei Cryptoticker erleben
Für mich ist das Thema nicht abstrakt. Bei Cryptoticker.io, an dem ich beteiligt bin, haben wir in den vergangenen Wochen selbst Angriffe erlebt: automatisierte Anfragen von fremden Servern im Ausland, rund um die Uhr, oft nachts. Im Oktober kam der Sicherheitsvorfall bei unserem Hostinganbieter Railway dazu. Wer so etwas einmal in den eigenen Protokollen gesehen hat, liest solche Meldungen anders. Und das Gefühl, das viele Unternehmer dabei haben, kenne ich: Man kann sich kaum dagegen wehren.
Gegen einen gut finanzierten Angreifer, der genau Euch will, stimmt das auch. Absolute Sicherheit kann niemand kaufen. Nur ist das nach allem, was Danfoss, Behörden und Fachleute bisher sagen, nicht die Lage der Kühlanlagen. Dort ging es um offen erreichbare Steuerungen, alte Geräte und Standardzugänge, in Wetter und Portugal offenbar auch um den Weg über die Wartungsfirma. Das ist die Masse, die jemand im Vorbeigehen mitnimmt. Dagegen lässt sich sehr wohl etwas tun, und darum gibt es zwei Dinge, die ich jedem empfehle.
Das erste ist ein Penetrationstest, ein bestellter Einbruchsversuch: Unabhängige Fachleute greifen Eure Systeme mit Eurem Auftrag an und schreiben auf, wie weit sie gekommen sind. Das BSI beschreibt in seinem Praxis-Leitfaden, was in einen solchen Auftrag gehört. Wichtig ist die Reihenfolge: erst die offensichtlichen Lücken schließen, dann testen lassen, sonst bezahlt Ihr für eine Liste, die Ihr selbst hättet schreiben können. So gehen wir auch selbst vor und arbeiten gerade eine solche Prüfliste ab.
Das zweite ist eine Wache. Bei uns meldet seit Ende Oktober ein kleines automatisches System binnen Minuten, wenn sich jemand Fremdes anzumelden versucht oder ein neuer Zugang auftaucht. Das ist kein Großprojekt, und es ändert den Alltag: Ihr erfahrt es von Eurer eigenen Wache und nicht Tage später von einem Kunden. Wie sich solche Automatisierung mit Agenten aufbauen lässt, zeigen wir bei Weidner & Friends. Mein eigenes Setup beschreibe ich in meinem KI-Stack.
Steckdose, USB und WLAN: Wie Bewegungsprofile wirklich entstehen
Die gute Nachricht zuerst: In fast jede Steckdose könnt Ihr weiter Euren Stecker stecken, solange Euer eigenes Netzteil dazwischensitzt. Gerade laufen Clips durch die Netze, angeblich aus China, in denen nach dem Einstecken Gigabytes abfließen sollen. Auch mich hat so ein Video beschäftigt. Eine normale Wandsteckdose liefert aber Strom, keine Dateien, und ein Netzteil reicht keine Daten durch. Einen Datenzähler, der nach dem Einstecken hochläuft, kann auch das eigene Gerät erklären: Ein iPhone mit eingeschaltetem iCloud-Backup sichert sich automatisch, wenn es am Strom hängt, gesperrt ist und im WLAN liegt.
Juice Jacking: USB ist der echte Angriffsweg
Anders sieht es bei USB-Buchsen in Hotels, Zügen, Flughäfen und bei Leih-Powerbanks aus, denn dort können auch Datenleitungen anliegen. Forscher der TU Graz zeigten 2025 mit dem Verfahren ChoiceJacking, dass ein manipuliertes Ladegerät auf Geräten von acht Herstellern an Fotos, Dokumente und App-Daten kommt, bei zwei Herstellern sogar auf gesperrten Telefonen (USENIX Security 2025). Die meisten Hersteller haben nachgebessert. Chinas Polizei warnte schon vor Jahren vor Leih-Powerbanks unbekannter Herkunft. Zur Einordnung: Der Sicherheitsanbieter ESET kennt bis Juli 2026 keinen bestätigten Fall im echten Leben. Eigenes Netzteil oder eigene Powerbank löst das Problem, und bei „Diesem Computer vertrauen?“ an einer fremden Buchse lautet die Antwort immer Nein.
WLAN-Hotspots und die Spur in Euren Apps
Auch die Frage „Möchten Sie sich mit diesem Netz verbinden?“ kommt von Eurem Telefon, nicht vom Hotspot. Das Telefon sucht unterwegs selbst nach Netzen und funkt dabei kleine Anfragen in die Umgebung. Hersteller verschleiern dafür inzwischen die Geräteadresse, Forscher der KU Leuven konnten 2016 aber bis zur Hälfte der Geräte trotzdem mindestens 20 Minuten lang wiedererkennen. Wer das nicht will, schaltet unterwegs das WLAN aus und löscht alte gespeicherte Netze.
Die größte Spur legt Ihr woanders. Bei den Recherchen zu den Databroker Files bekamen netzpolitik.org und der Bayerische Rundfunk von einem US-Datenhändler als kostenlose Probe rund 3,6 Milliarden Standortpunkte aus Deutschland, zu rund 11 Millionen Werbekennungen, aus nur zwei Monaten. Daraus ließen sich Wohnort, Arbeitsplatz und Besuche in Kliniken ablesen, in Einzelfällen ganze Personen identifizieren. Das Bewegungsprofil entsteht also vor allem in den Apps auf Eurem Telefon. Standortfreigaben auf das Nötige begrenzen und das Tracking in den Einstellungen abschalten bringt mehr, als jede Steckdose zu meiden.
Industrielle KI in Deutschland: Warum Daten auch Angriffsfläche sind
Deutschland setzt auf seine Stärke in der Industrie. Telekom und Nvidia haben in München eine Industrial AI Cloud mit bis zu 10.000 Grafikprozessoren aufgebaut, rund 50 Prozent mehr KI-Rechenleistung für das Land. Ich halte das für richtig und arbeite selbst jeden Tag mit KI; wer Daten im Haus behalten will, findet einen Weg in meinem Beitrag zu lokaler KI im Mittelstand. Nur wird eine Maschine nicht wertvoller, wenn jeder an sie herankommt. Wer jede Anlage vernetzt, um mit ihren Daten Modelle zu füttern, vergrößert auch die Fläche, auf der man ihn treffen kann.
Die Kühlanlage ist dafür das harmlose Beispiel. Das BSI nennt in derselben Empfehlung koordinierte Angriffe im Dezember 2025 in Polen auf zahlreiche Windparks und zwei Kraft-Wärme-Kopplungs-Kraftwerke, Grundlage waren Standardzugänge und mehrfach verwendete Passwörter. Im August 2026 traf es in den USA mehr als 30 kommunale Wasserversorger über offen erreichbare Steuerungen. Die Empfehlung gilt ausdrücklich auch für Solaranlagen, Biogas und Trinkwasser. Vernetzung ist dabei nicht der Fehler, offene Türen sind es. Meine Reihenfolge lautet deshalb: erst die Türen, dann die Daten.
Von der Politik wünsche ich mir drei Dinge, und zu Unternehmern und Politik habe ich mich schon öfter geäußert. Erstens ein öffentliches Support-Ende: Wer eine Steuerung kauft, muss wissen, bis wann sie Updates bekommt, und zwar heute. Der Cyber Resilience Act greift mit seinen Hauptpflichten erst ab dem 11. Dezember 2027 und hilft den Geräten wenig, die schon im Technikraum hängen. Zweitens aktive Warnungen: Wenn Suchmaschinen offene Steuerungen finden, können Behörden und Provider die Betreiber anrufen, statt auf das Lesen von PDFs zu hoffen. Drittens ein einfacher Weg für kleine Betriebe, alte Technik zu ersetzen. Der belgische Dienstleister Sabcobel sagt, viele Anlagen müssten physisch umgebaut werden, ein Update allein reiche nicht (The Hacker News). Das kostet Geld, das ein einzelner Markt nicht einfach übrig hat.
Cyberangriff vorbeugen: Fünf Schritte für diese Woche
Die ersten drei Schritte folgen der BSI-Empfehlung, die letzten beiden sind meine Ergänzung. Die Liste passt auf Kühlung, Photovoltaik, Lüftung und Gebäudetechnik gleichermaßen.
- Inventur machen. Was hängt in Eurem Betrieb am Internet? Kühlung, Wechselrichter, Lüftung, Kameras, Zutritt. Fragt Euren Kältebauer und Elektriker schriftlich, ob ihre Steuerung direkt aus dem Netz erreichbar ist.
- Direkten Zugriff kappen. Das BSI nennt das den wichtigsten und einfachsten Schutz. Fernzugriff läuft danach nur noch über ein VPN, Portweiterleitungen im Router fliegen raus.
- Zugänge und Updates prüfen. Standardpasswörter ändern, wo möglich einen zweiten Faktor einrichten, Firmware aktualisieren. Geräte ohne Herstellerunterstützung ersetzen oder vom Netz nehmen.
- Einen unabhängigen Alarm einbauen. Die Temperaturüberwachung sollte auch auslösen, wenn jemand die Anlage absichtlich verstellt, und nachts jemanden erreichen. Am besten über einen eigenen Fühler, der nicht an derselben Steuerung hängt.
- Verträge lesen. Deckt Eure Police verdorbene Ware nach einem Cyberangriff? Wer haftet im Wartungsvertrag für den Fernzugang? Der GDV bietet dazu einen kostenlosen Cybersicherheits-Check. Die Notfallnummern aus der Tabelle oben gehören auf Papier in den Technikraum.
In welche Welt kommen wir?
In eine, in der eine Kühltheke zur Sicherheitslage gehört. Ich will nicht zurück in eine Welt ohne vernetzte Technik, sie spart uns Wege, Energie und Geld. Aber jede Verbindung ins Netz ist auch eine Tür, und wer eine Tür einbaut, sollte wissen, wer den Schlüssel hat. Der Inhaber in Lilienthal musste Ware für über 360.000 Euro wegwerfen, weil mutmaßlich jemand einen Kasten erreichen konnte, von dem die meisten Kunden nicht wissen, dass es ihn gibt. Mehr zu meiner Sicht auf Politik und Gesellschaft findet Ihr in meinen anderen Beiträgen.
Wart Ihr betroffen, und was hat Eure Versicherung gesagt? Schreibt mir über das Kontaktformular, ich antworte auf jede Nachricht. Diese Antworten sind genau das, was in der Debatte bisher fehlt.
Häufige Fragen
Wie konnten Hacker die Kühlanlagen von Supermärkten manipulieren?
Die Angriffe zielten auf zentrale Steuerungen, die aus dem Internet erreichbar waren, vor allem ältere Geräte von Danfoss, dazu Copeland und Dixell. Die Anlagen wurden aus der Ferne in den Abtaumodus versetzt, sodass sie heizten statt kühlten. Standardpasswörter und fehlende Updates spielten nach Angaben von Danfoss eine Rolle. Die genaue Methode ist nicht in jedem Fall bestätigt.
Welche Supermärkte sind in Deutschland betroffen?
Gemeldet sind bisher unter anderem ein Edeka in Reisbach, ein CAP-Markt in Wuppertal, ein AWO-Markt in Wetter-Volmarstein und ein Markt in Lilienthal bei Bremen, dazu Fälle in Raesfeld und der Westpfalz. Das BSI bestätigt Manipulationen bei einzelnen Supermärkten in Deutschland und sieht die Versorgung nicht gefährdet.
Zahlt die Cyberversicherung verdorbene Ware?
Nicht automatisch. Die Musterbedingungen des GDV versichern Vermögensschäden und nehmen Sachschäden aus, ausdrücklich auch das Verderben von Sachen. Einzelne Verträge können davon abweichen. Prüft deshalb Cyberpolice und Inhalts- oder Kühlgutversicherung gemeinsam und fragt schriftlich nach, welche von beiden diesen Fall übernimmt.
An wen wende ich mich bei einem Cyberangriff?
Zuerst an den eigenen IT- oder Wartungsdienstleister, um die Anlage vom Netz zu trennen. Danach an die Zentrale Ansprechstelle Cybercrime der Polizei und an den Versicherer. Das BSI hilft unter 0800 274 1000 mit einer ersten Einschätzung. Sind personenbezogene Daten betroffen und besteht ein Risiko für die Betroffenen, ist die Datenschutzaufsicht unverzüglich und möglichst binnen 72 Stunden zu informieren.
Was ist ein Penetrationstest?
Ein Penetrationstest ist ein beauftragter Angriff auf die eigenen Systeme. Unabhängige Fachleute suchen nach Schwachstellen, nutzen sie unter vereinbarten Regeln aus und dokumentieren, wie weit sie gekommen sind. Sinnvoll ist er, nachdem die offensichtlichen Lücken wie Standardpasswörter und fehlende Updates geschlossen sind.
Kann eine öffentliche Steckdose mein Handy auslesen?
Eine normale Wandsteckdose liefert nur Strom, und das eigene Netzteil reicht keine Daten durch. Das Risiko liegt bei fremden USB-Buchsen, Kabeln und Leih-Powerbanks, auch bekannt als Juice Jacking. Eigenes Netzteil oder eigene Powerbank schützen zuverlässig. Bewegungsprofile entstehen vor allem über Apps und deren Standortdaten.
Herzlich,
Euer Dennis Weidner
Hinweis: Beim Schreiben dieses Beitrags haben mich KI-Werkzeuge unterstützt, einzelne Bilder sind mit KI bearbeitet. Für Inhalt und Aussagen stehe ich mit meinem Namen.